
Nova falha no Smart Sampa expõe 17 mil câmeras conveniadas sem senha em São Paulo
Uma nova falha de segurança na plataforma do Smart Sampa, programa de videomonitoramento da Prefeitura de São Paulo, permitiu o acesso indevido a pelo menos 17 mil câmeras de empresas parceiras do sistema. A vulnerabilidade foi revelada pelo UOL nesta terça-feira (3) e ocorre pouco mais de dez dias após outra brecha, ainda mais ampla, expor mais de 58 mil equipamentos integrados ao programa.
Segundo a reportagem, o acesso às imagens ocorreu sem necessidade de senha ou qualquer confirmação de segurança durante pelo menos cinco dias. As transmissões estavam hospedadas na nuvem da empresa Monuv, que faz parte do ecossistema de provedoras utilizadas pelo sistema municipal.
Durante o período em que a brecha esteve aberta, foi possível acessar imagens ao vivo de diversas ruas da capital, incluindo endereços de autoridades públicas e ex-presidentes. Entre os locais visualizados estavam vias onde moram o ministro do Supremo Tribunal Federal (STF) Alexandre de Moraes e os ex-presidentes Michel Temer e Fernando Henrique Cardoso. Também foi possível acompanhar a entrada de clubes da elite paulistana, como a Hebraica e a Sociedade Hípica Paulista.
Para comprovar que o acesso ocorria em tempo real, repórteres foram até o bairro dos Campos Elíseos e apareceram diante das câmeras com edições impressas de jornais do dia.
A nova vulnerabilidade é diferente da primeira. Segundo uma fonte do setor de cibersegurança ouvida pelo UOL, a falha estava no código-fonte de um site relacionado à Sentinelx, empresa responsável pela infraestrutura tecnológica do Smart Sampa. Arquivos de código disponíveis na internet revelavam os endereços dos serviços usados pela plataforma para buscar dados de empresas e câmeras, permitindo obter cadastros, documentos dos parceiros e links completos das transmissões, que podiam ser abertos fora da plataforma .
Sobre o novo episódio, a Secretaria Municipal de Segurança Urbana afirmou que os endereços das câmeras não estavam disponíveis publicamente na internet. Segundo a gestão, os links constavam de uma planilha produzida durante uma análise de cibersegurança da Prodam e posteriormente repassada de maneira ilegal à reportagem
BookmarkContinue lendo
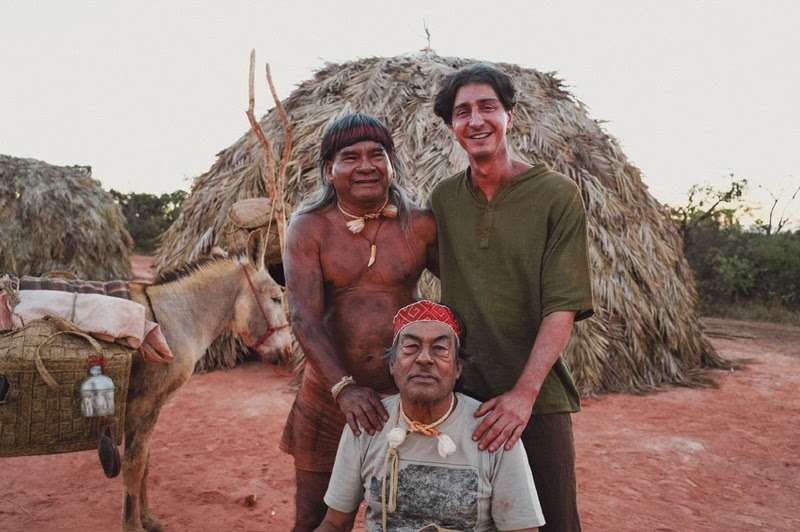
Primeiro longa-metragem de ficção dirigido por Ailton Krenak tem Johnny Massaro como protagonista
Primeiro longa-metragem de ficção dirigido por Ailton Krenak tem Johnny Massaro como protagonista
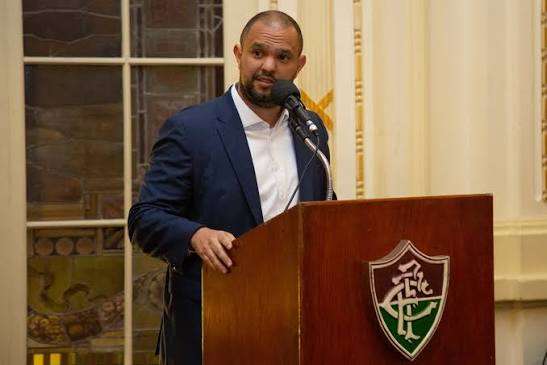
Presidente do Fluminense relativiza drama das famílias endividadas por bets: “Não pode ser maior que o desemprego”
"O drama de uma família endividada não pode ser maior do que o drama de uma família que vai ter que sofrer os efeitos do desemprego, que é o que vai acontecer na cadeia do futebol", declarou Montenegro.
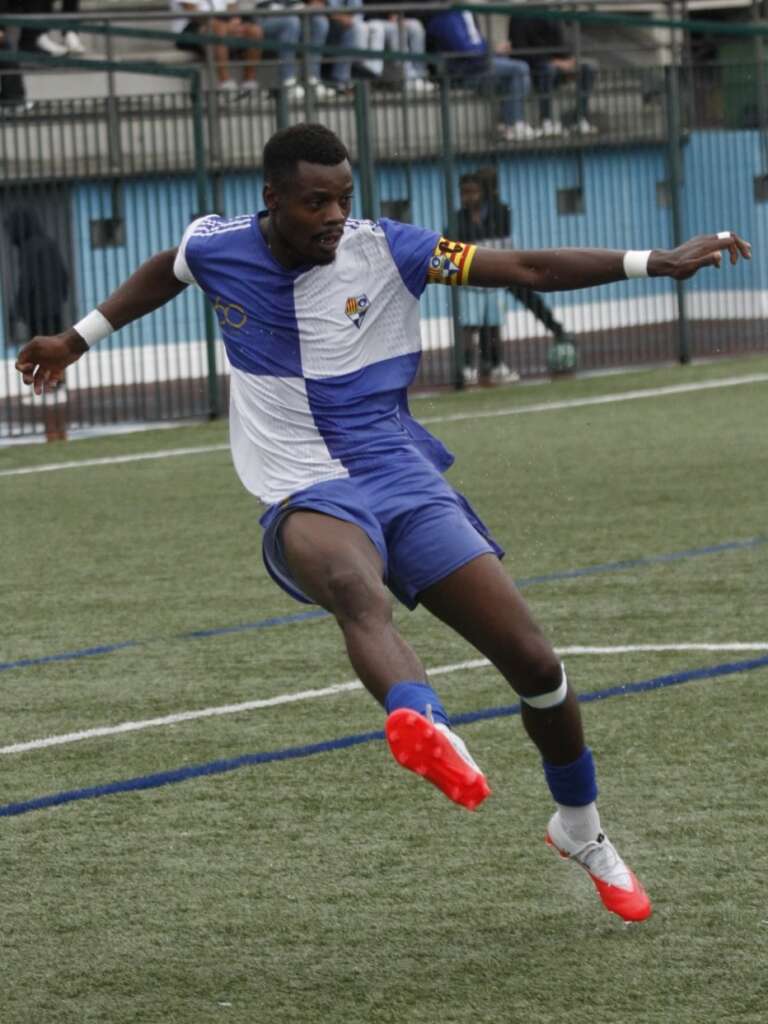
Jogador de mesmo sobrenome é confundido com goleiro do Andorra e recebe ameaças racistas após morte do jogador espanhol Jesús de Miguel
Michel, que assim como Jesús Owono nasceu na Guiné Equatorial, não tem qualquer relação com o incidente
Integrantes do PL estariam sendo pagos para atacar colegas do próprio partido
Perfis bolsonaristas relatam ter recebido propostas de dinheiro para atacar, nas redes sociais, integrantes de alas rivais do próprio partido. Segundo relatos publicados no X e...
Zambelli pede doações de R$ 50 mensais para se manter na Itália
A ex-deputada de extrema-direita, Carla Zambelli, está foragida na Itália desde 2025, após ser condenada a dez anos de prisão pelo STF. Zambelli foi incriminada após...
Você viu todas as matérias.
Não foi possível carregar. Toque para tentar de novo.
